Разбираем, что такое API-ключ, как создать его в личном кабинете сервиса, где хранить, как ограничить права, передавать в запросах, менять и отзывать при утечке.
API-ключ — это выданное сервисом значение, по которому программный интерфейс распознает приложение или проект и применяет связанные права, ограничения и квоты. Ключ создают в личном кабинете, сохраняют в защищенном хранилище и добавляют к запросам. Но сама генерация еще не делает интеграцию безопасной: секрет важно ограничить, не раскрыть в коде или журналах, контролировать его использование и вовремя отзывать.
Такие ключи применяются в интернет-магазинах, CRM, системах мониторинга и облачных платформах. Например, магазин запрашивает через API стоимость доставки, а система наблюдения — состояние серверов. Разберем весь жизненный цикл ключа: от выбора владельца до ротации и действий при утечке.
Что такое API-ключ и зачем он нужен
API, или программный интерфейс, позволяет одной системе обращаться к функциям и данным другой. Ключ помогает принимающему сервису определить источник запроса, применить нужные правила и связать обращения с конкретным приложением или проектом.
Обычно ключ выглядит как длинная строка символов. Связь с владельцем, правами и квотой хранится на стороне поставщика, а сам секрет некоторые сервисы показывают только один раз. Он чаще представляет приложение, проект или сервисный аккаунт, а для действий конкретного человека применяют пользовательскую аутентификацию или OAuth.
Сервис использует ключ для учета запросов, применения квот и отключения скомпрометированной интеграции. Отдельные учетные данные упрощают аудит. Работа с ними должна быть частью общей защиты веб-приложения в облаке, поскольку запрос с украденным ключом может выглядеть легитимным.
Как работает API-ключ
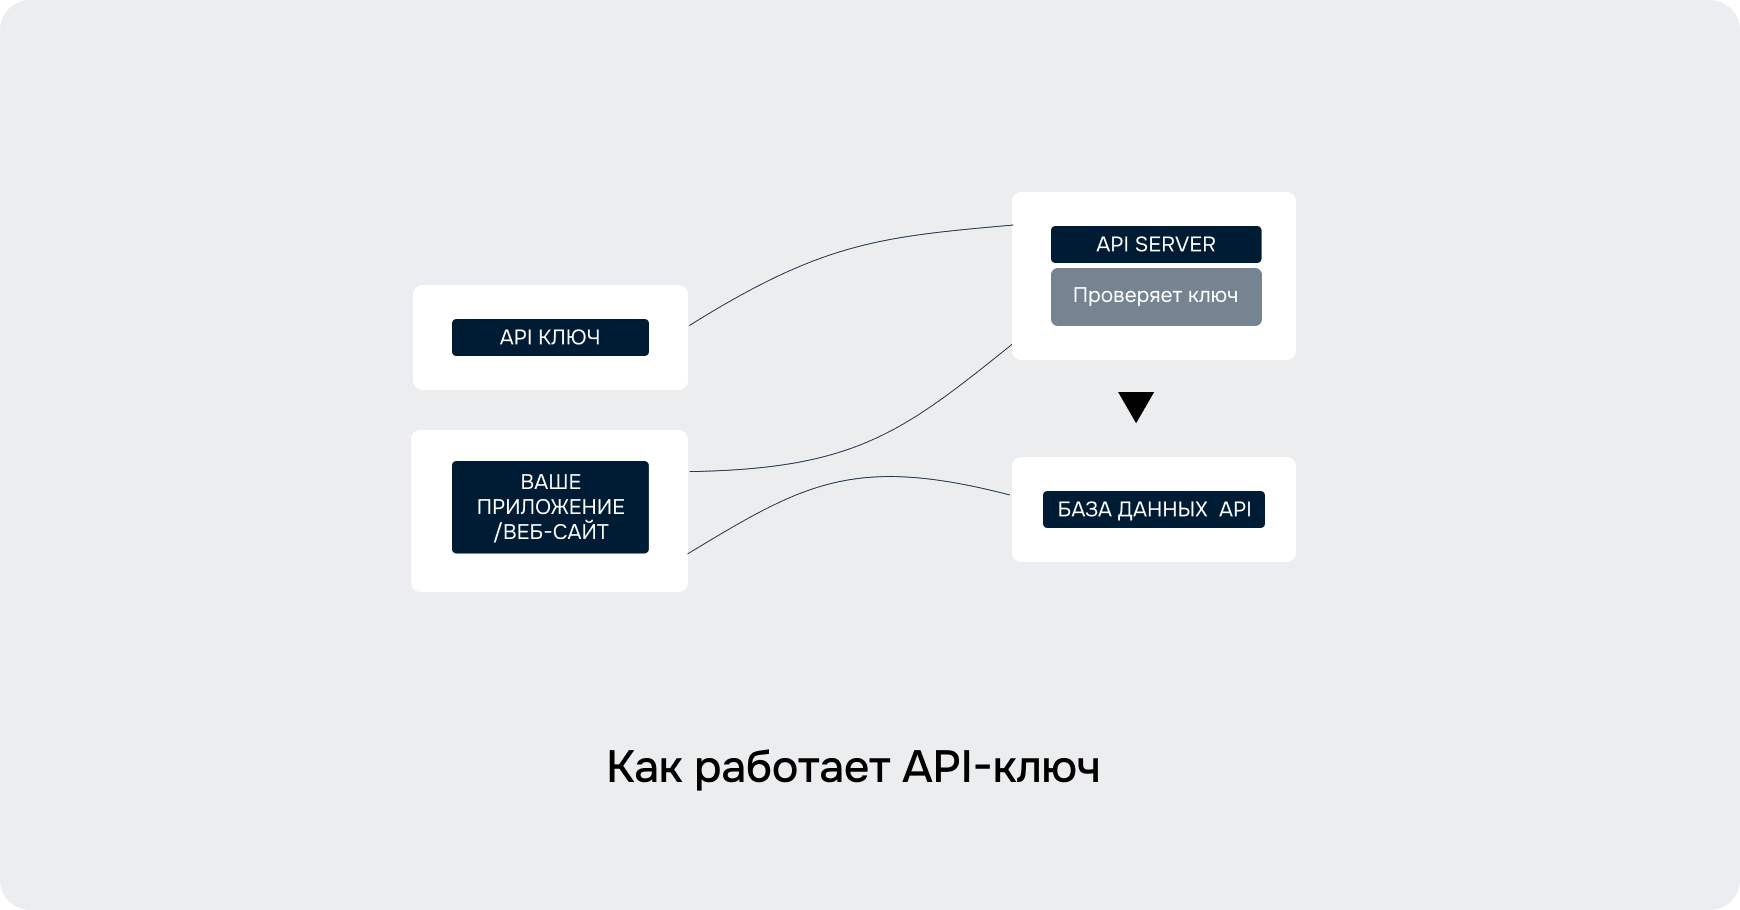
Перед первым вызовом разработчик регистрирует приложение или создает учетные данные в панели поставщика. Затем приложение добавляет ключ к запросу. API ищет соответствующую запись, проверяет состояние ключа, разрешенные операции и ограничения. Если проверка пройдена, сервис выполняет запрос и фиксирует событие в журнале. Если нет — возвращает ошибку.
Ключ не обязан содержать сведения о владельце. Часто это случайное непрозрачное значение, связанное с настройками на стороне сервиса. Кодирование в Base64 защиты не добавляет: строку легко восстановить.
Как ключ передается вместе с запросом
Способ передачи определяет документация API: специальный HTTP-заголовок, поле Authorization, клиентская библиотека или другой механизм. Например:
curl https://api.example.com/v1/resources \
-H "X-API-Key: YOUR_API_KEY"
YOUR_API_KEY — очевидный плейсхолдер, а не рабочий секрет. Нельзя автоматически заменять X-API-Key на Authorization: Bearer: схемы авторизации различаются.
Передавать ключ в URL нежелательно. Адрес может попасть в историю браузера, журналы серверов, аналитику и заголовок Referer. Если поставщик поддерживает передачу в заголовке или через официальную библиотеку, следует использовать этот способ.
Как сервер применяет права и квоты
После распознавания сервис учитывает разрешенные методы и ресурсы, IP-адрес, домен или приложение, срок действия и лимиты. Поэтому ключи одного аккаунта могут иметь разные возможности. Квота защищает инфраструктуру и бюджет, но не заменяет контроль доступа: чтение данных и администрирование требуют разных прав.
Чем API-ключ отличается от токена, OAuth и пароля
Терминология платформ различается: сходное значение может называться API key, API token или personal access token. Ориентироваться нужно на владельца, срок жизни, права и способ отзыва.
| Механизм | Что обычно представляет | Типичный сценарий |
|---|---|---|
| Ключ API | Приложение, проект или сервисный аккаунт | Серверная интеграция, учет запросов и применение квот |
| Токен доступа | Сеанс или выданное право | Ограниченный по времени доступ к API |
| OAuth access token | Разрешение, делегированное пользователем | Приложение действует от имени пользователя без получения его пароля |
| Пароль | Пользователя или техническую учетную запись | Интерактивный вход или устаревшая интеграция |
| Ключ шифрования | Криптографический материал | Шифрование, расшифрование или подпись данных |
API-ключ и токен доступа
Ключ часто идентифицирует вызывающую систему, а токен доступа выдается после аутентификации и действует недолго. Но поставщик может использовать другую терминологию, поэтому нужно сверяться с документацией.
API-ключ и OAuth
OAuth нужен, когда приложение получает ограниченный доступ от имени пользователя. Человек подтверждает разрешения у владельца сервиса, а приложение получает токен, не узнавая пароль. Обычный ключ не заменяет такое согласие.
Сервисный аккаунт — техническая учетная запись приложения. Для нее может использоваться постоянный секрет, хотя более защищенные схемы выдают короткоживущие данные. Криптографический ключ участвует в шифровании или подписи, а не регулирует обращения к API.
Какие бывают API-ключи
Полезно разделять ключи не по названию, а по месту использования и последствиям раскрытия.
Секретные серверные и публичные клиентские ключи
Секретный серверный ключ выполняет операции от имени проекта или сервисного аккаунта. Его используют только в доверенной среде: значение не должно попадать в браузер, мобильное приложение, публичный репозиторий и документацию.
Публичный клиентский ключ можно извлечь из браузера или мобильного приложения. Поэтому его ограничивают доменами, идентификатором Android- или iOS-приложения, конкретными API и квотами. Он не должен давать опасные права на запись или администрирование.
Статические и короткоживущие учетные данные
Статический секрет действует до истечения срока или отзыва. Короткоживущие данные автоматически прекращают действовать и лучше подходят для чувствительных систем. Если платформа поддерживает роли IAM — управление идентификацией и доступом — или идентификацию рабочей нагрузки, стоит оценить их вместо постоянного секрета.
Что проверить перед созданием API-ключа
Безопасность начинается до нажатия кнопки «Создать». Сначала определите, кто будет владельцем ключа, где работает интеграция и какие действия ей действительно нужны.
Приложение, владелец и окружение
В названии укажите приложение, окружение и назначение, например billing-api-production-readonly. Назначьте сотрудника или команду, отвечающих за интеграцию и отзыв доступа.
Для разработки, тестирования и рабочей среды нужны разные ключи. Тестовый секрет не должен открывать боевые данные, а общий ключ нескольких приложений мешает определить источник подозрительных запросов. Интеграциям с CRM, службой доставки и мониторингом лучше выдать отдельные учетные данные.
Минимальные права и технические ограничения
Если интеграция только читает справочник, ей не нужны изменение, удаление и управление пользователями. Минимальные права уменьшают ущерб даже при утечке действующего секрета.
Проверьте ограничения по API, ресурсу, IP-адресу, домену или приложению. Установите квоту и уведомления о расходах. Для управляющей учетной записи включите многофакторную аутентификацию, а интеграцию по возможности привяжите к сервисному аккаунту.
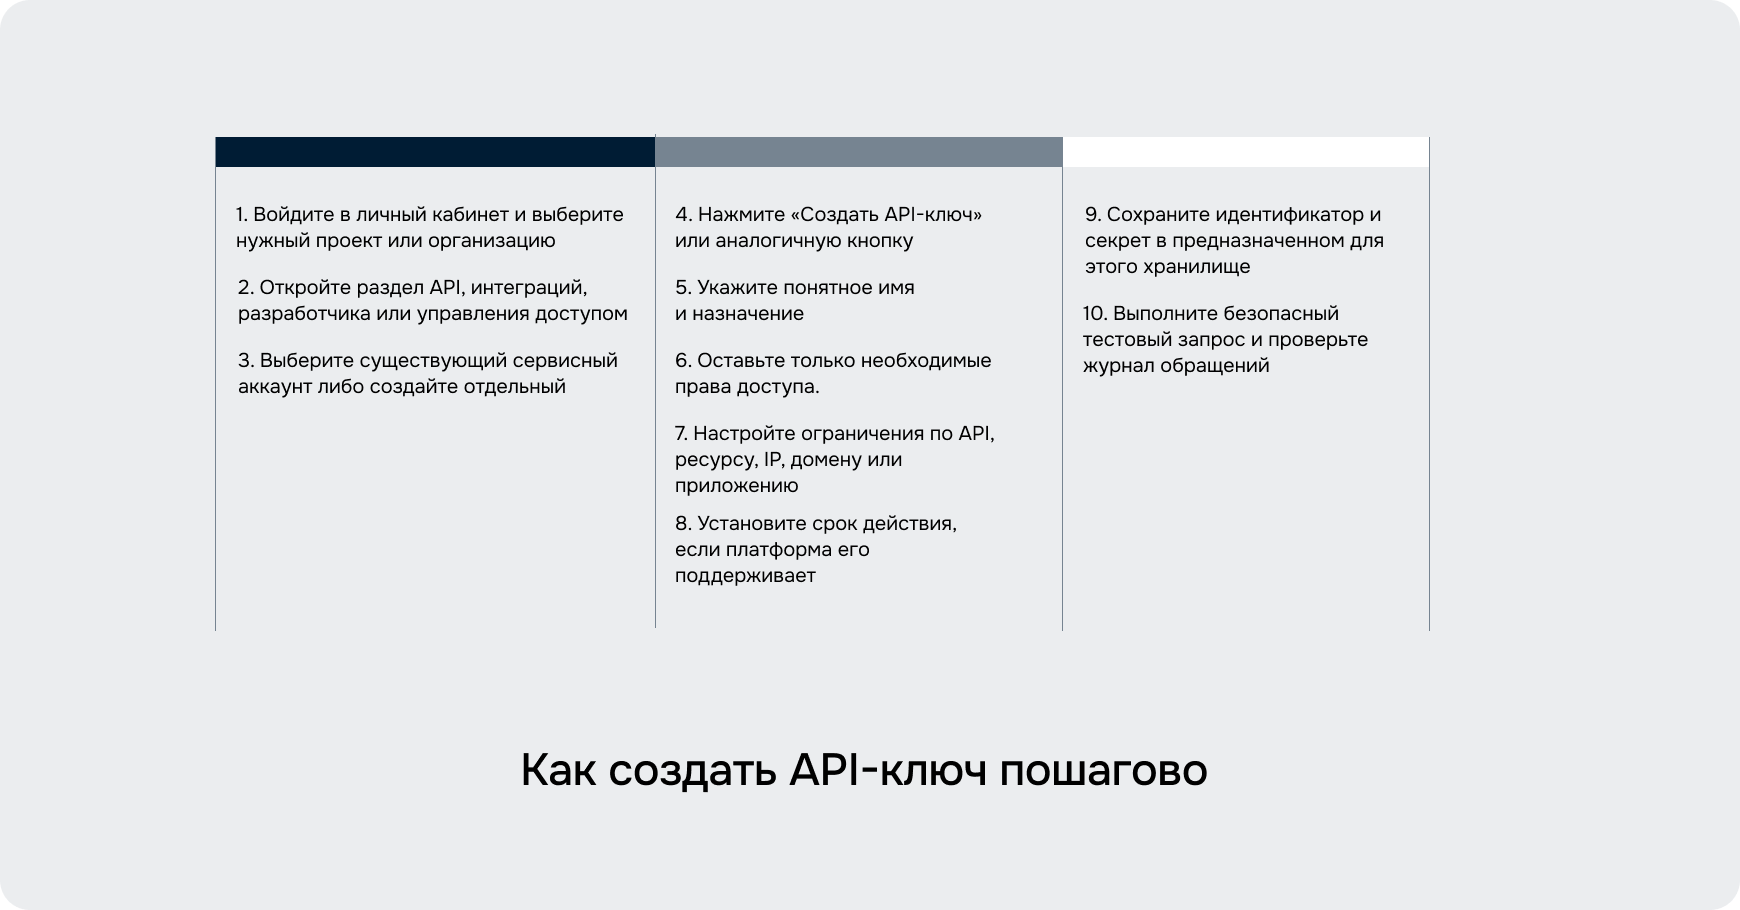
Как создать API-ключ пошагово
Точные названия пунктов зависят от поставщика, но общий процесс выглядит одинаково.
- Войдите в личный кабинет и выберите нужный проект или организацию.
- Откройте раздел API, интеграций, разработчика или управления доступом.
- Выберите существующий сервисный аккаунт либо создайте отдельный.
- Нажмите «Создать API-ключ» или аналогичную кнопку.
- Укажите понятное имя и назначение.
- Оставьте только необходимые права доступа.
- Настройте ограничения по API, ресурсу, IP, домену или приложению.
- Установите срок действия, если платформа его поддерживает.
- Сохраните идентификатор и секрет в предназначенном для этого хранилище.
- Выполните безопасный тестовый запрос и проверьте журнал обращений.
В Yandex AI Studio, например, можно выбрать сервисный аккаунт, срок действия и область доступа. У других платформ поля отличаются, поэтому сверяйтесь с их документацией.
Как сохранить и проверить новый ключ
Если секрет показывается один раз, сразу поместите его в утвержденное хранилище, минуя заметки и мессенджеры. Отдельно запишите название, владельца, окружение, срок действия и порядок ротации — без самого значения.
Начните проверку с безопасной операции чтения. Убедитесь, что ответ и запись в журнале появились, а запрещенная операция возвращает отказ. Так вы подтвердите и работоспособность, и отсутствие лишних прав.
Как использовать API-ключ в приложении
Приложение должно получать секрет во время запуска или непосредственно перед запросом, а не содержать его в исходном коде. Затем клиент добавляет значение способом, который описан в документации API.
import os
import requests
api_key = os.environ["EXAMPLE_API_KEY"]
response = requests.get(
"https://api.example.com/v1/resources",
headers={"X-API-Key": api_key},
timeout=10,
)
response.raise_for_status()
Переменная окружения позволяет отделить значение от кода, но сама по себе не шифрует его. В рабочей среде секрет лучше получать из специализированного хранилища. Также нужно ограничивать повторы запросов, обрабатывать тайм-ауты и исключать заголовки авторизации из журналов.
Что означают ошибки 401, 403 и 429
Код 401 обычно означает, что учетные данные отсутствуют, истекли или не приняты. При 403 сервис распознал ключ, но мог запретить операцию или ресурс. Код 429 сообщает о превышении частоты запросов или квоты. Точная расшифровка зависит от API.
При 401 проверьте заголовок, окружение и срок действия. При 403 найдите недостающее разрешение, не выдавая административный доступ «для проверки». При 429 учитывайте интервал повторного запроса и устраняйте причину лишних вызовов.
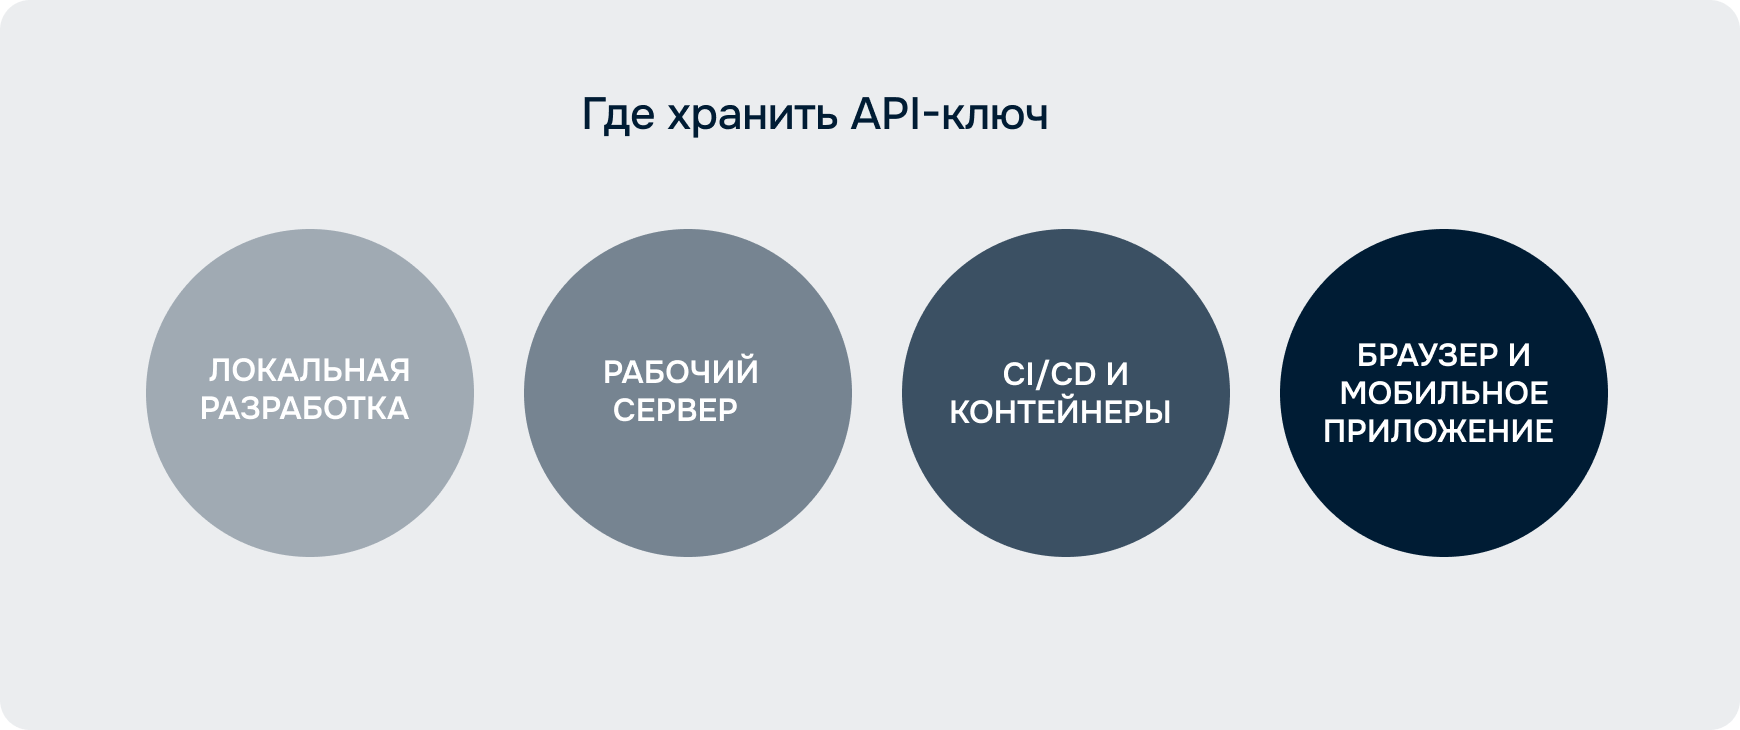
Где хранить API-ключ
Секрет должен быть отделен от кода, доступен только нужному процессу и заменяем без пересборки приложения. Это часть общего контура защиты данных в облаке.
Локальная разработка
Для локального проекта часто используют файл .env, исключенный из Git, а в репозиторий добавляют только .env.example с пустыми значениями. Секрет нельзя помещать даже в приватный репозиторий: круг доступа может расшириться.
Файл .env и переменная окружения не обеспечивают полноценную защиту. Значение может попасть в дамп процесса или диагностический вывод, поэтому это решение для разработки, а не замена хранилищу секретов.
Рабочий сервер
В рабочей среде предпочтителен менеджер секретов — централизованное защищенное хранилище. Он контролирует доступ, ведет аудит и помогает с ротацией. Приложение получает значение при запуске или по защищенному запросу.
OWASP рекомендует централизованное управление, минимальные права и контроль жизненного цикла от создания до отзыва. Этот подход дополняет общую информационную безопасность в облаке.
CI/CD и контейнеры
В конвейере автоматической сборки и развертывания CI/CD выдавайте секрет только нужному заданию и не печатайте его в отладочном выводе. Не добавляйте значение в Dockerfile или образ — внедряйте при запуске.
Kubernetes Secret отделяет секреты от обычной конфигурации, но Base64 не является шифрованием. Нужны ролевой контроль доступа RBAC и защита данных кластера.
Браузер и мобильное приложение
Секрет нельзя надежно скрыть в JavaScript или мобильном пакете. Для чувствительных операций нужен серверный посредник. Публичный клиентский ключ ограничьте доменом или идентификатором приложения, выбранными API и минимальной квотой.
Как безопасно использовать API-ключ
Безопасность зависит не от одной настройки, а от сочетания изоляции, ограничений и наблюдения за использованием.
Изолируйте ключи и ограничивайте доступ
Создавайте отдельные ключи для каждой системы и среды. Не передавайте значение коллеге, если можно выпустить собственные учетные данные. Ограничьте доступ конкретными API и операциями, IP-адресами сервера или доменами браузерного клиента. Все запросы должны идти по HTTPS.
Установите квоту, которая покрывает нормальную нагрузку, но остановит явную аномалию. Например, службе, которая раз в час получает статусы доставки, не нужен лимит в миллионы запросов в сутки.
Следите за использованием
Контролируйте вызовы, ошибки, IP-адреса, расходы и обращения к чувствительным методам. Настройте уведомления о росте трафика, превышении бюджета и повторяющихся 401 или 403. Периодический аудит информационной безопасности должен включать поиск неиспользуемых ключей и проверку их владельцев.
Не допускайте ключ в журналы
Маскируйте поля с секретами в журналах приложения, API-шлюза, прокси, системах мониторинга и отчетах об ошибках. Для диагностики достаточно безопасного идентификатора, если поставщик допускает такой формат.
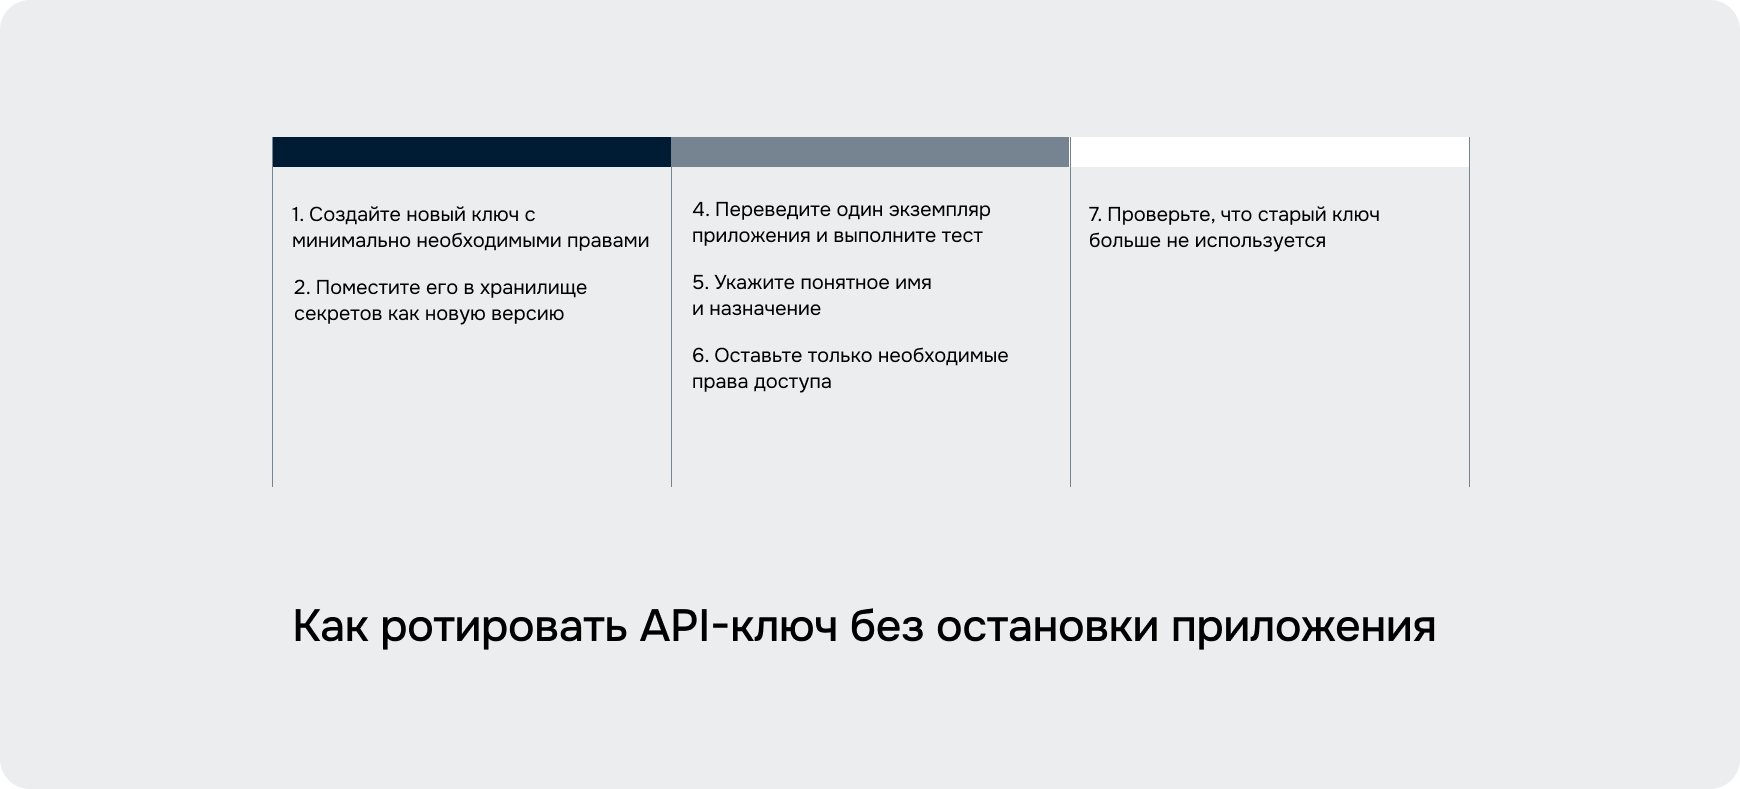
Как ротировать API-ключ без остановки приложения
Ротация — замена действующего секрета новым. Она нужна по политике организации, перед истечением срока, после смены ответственного и при подозрении на утечку. Период зависит от ценности доступа и возможностей платформы.
Безопасная последовательность выглядит так:
- Создайте новый ключ с минимально необходимыми правами.
- Поместите его в хранилище секретов как новую версию.
- Переведите один экземпляр приложения и выполните тест.
- Обновите остальные экземпляры.
- Убедитесь, что обращения с новым ключом успешны.
- Проверьте, что старый ключ больше не используется.
- Отзовите старый ключ и проконтролируйте отсутствие запросов.
Если сервис допускает только один активный ключ, заранее спланируйте короткое окно переключения. Не удаляйте рабочие учетные данные до проверки нового значения, кроме ситуации с подтвержденной компрометацией.
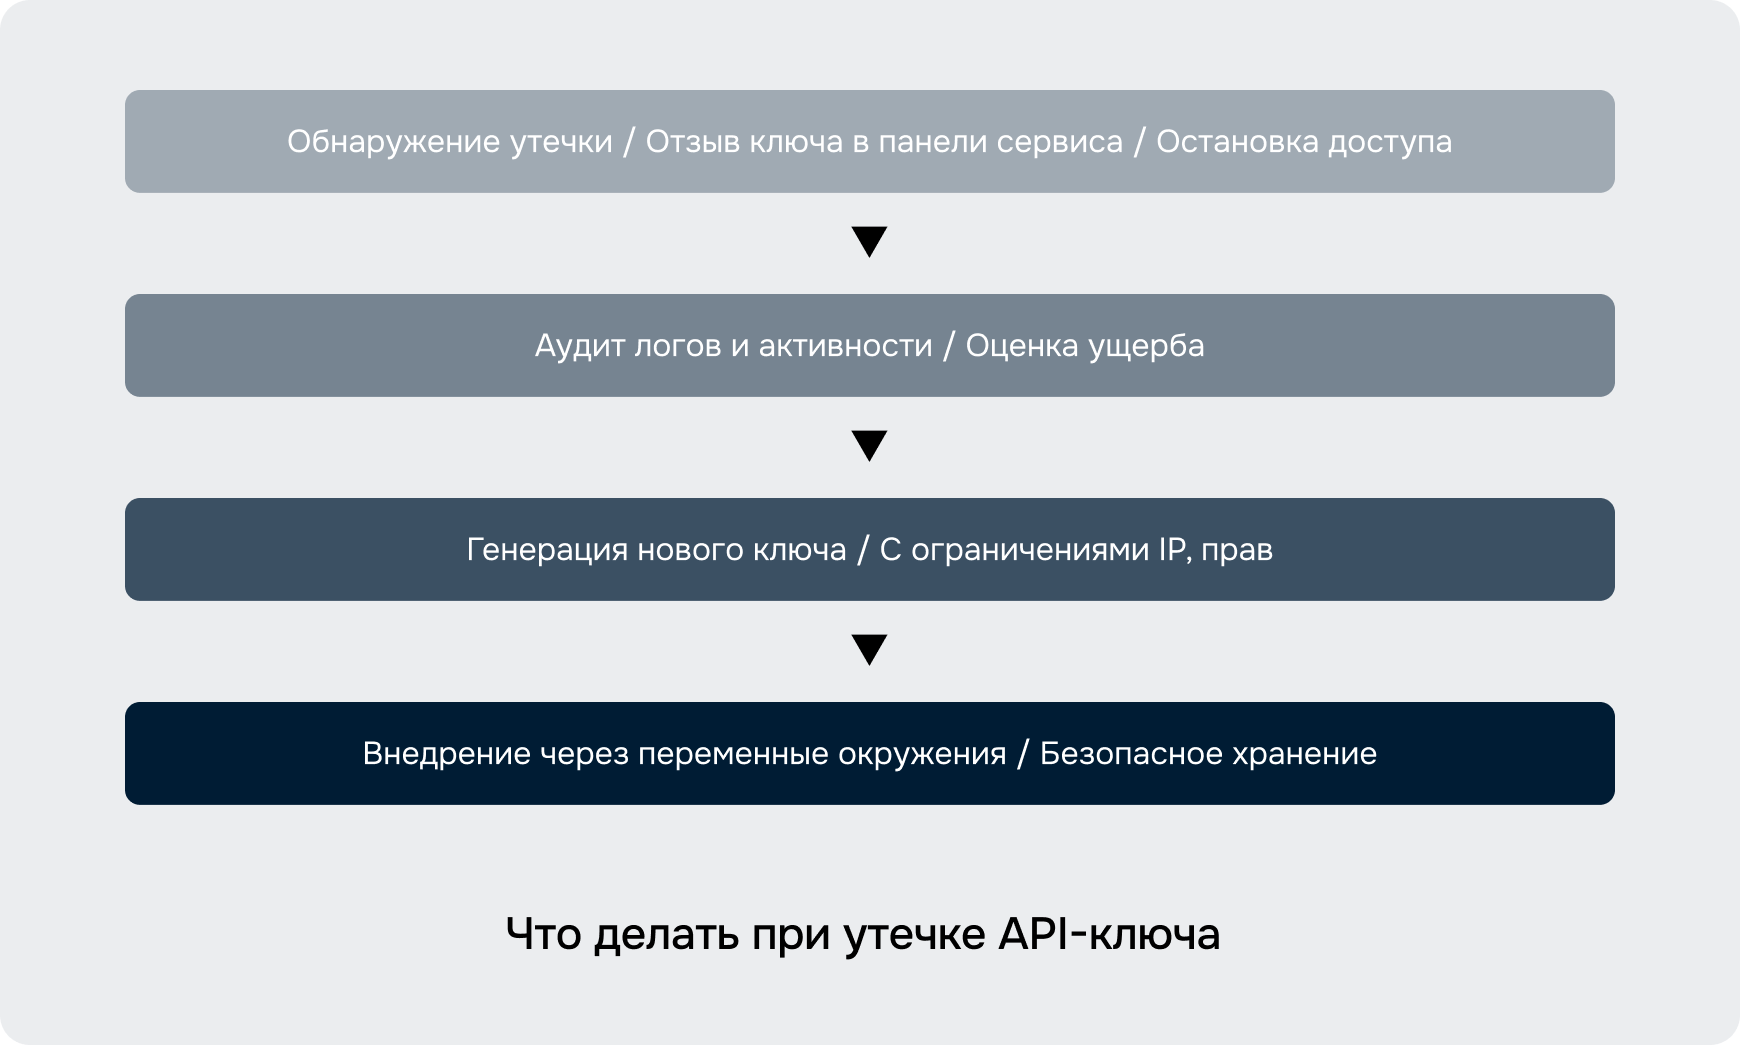
Что делать при утечке API-ключа
Если секрет появился в репозитории, журнале или переписке, считайте его скомпрометированным. Ждать доказанного злоупотребления нельзя.
Немедленно прекратите доступ
Отзовите или заблокируйте API-ключ в панели сервиса. Если интеграция критична, параллельно создайте замену с теми же необходимыми правами и безопасно обновите приложение. Ограничение прав у старого ключа может снизить риск, но не заменяет отзыв.
Проверьте последствия и устраните причину
Проверьте запросы с момента возможной утечки: IP-адреса, методы, измененные данные, созданные ресурсы и расходы. Если секрет открывал доступ к другим учетным данным, ротировать придется и их.
Уберите значение из кода, истории Git, артефактов сборки и журналов. GitHub поддерживает автоматический поиск секретов, но обнаружение не отменяет отзыв. Удаления последнего коммита недостаточно: копии могли сохраниться в форках и клонах.
После локализации инцидента исправьте маскирование журналов, подключите сканирование репозитория или замените общий секрет отдельными учетными данными. Зафиксируйте время утечки и выполненные действия.
Типичные ошибки
Один ключ для всех приложений. Нельзя определить источник трафика и безопасно отключить одну интеграцию.
Максимальные права на всякий случай. Утечка превращается из локальной проблемы в полный доступ к проекту.
Секрет в исходном коде. Приватный репозиторий, резервная копия или пакет приложения тоже могут стать источником раскрытия.
Ключ в URL. Адрес сохраняется в большем числе журналов и вспомогательных систем, чем HTTP-заголовок.
Секрет во frontend. Если значение доставлено пользователю, его следует считать доступным для извлечения.
Нет владельца и срока проверки. Неиспользуемые ключи остаются активными после закрытия проекта или увольнения сотрудника.
Слепая ротация. Удаление рабочего ключа до переключения приложения приводит к простою, а выпуск нового без отзыва старого сохраняет риск.
Чек-лист безопасной работы с API-ключом
- Определите приложение, владельца и окружение.
- Создайте отдельный ключ для одной интеграции.
- Выдайте только необходимые права доступа.
- Ограничьте разрешенные API, ресурсы, IP-адреса или домены.
- Установите срок действия и квоту, если сервис это поддерживает.
- Сразу сохраните секрет в защищенном хранилище.
- Исключите ключ из кода, репозитория, образа и журналов.
- Передавайте значение только предусмотренным документацией способом.
- Проверьте разрешенный и запрещенный запросы.
- Настройте мониторинг активности и расходов.
- Зафиксируйте порядок ротации и экстренного отзыва.
- Удаляйте ключи, которые больше не используются.
Главное об API-ключах
Создать API-ключ можно за несколько минут, но безопасное использование продолжается весь срок жизни интеграции. Ключу нужны владелец, минимальные права, технические ограничения, защищенное хранение, контроль запросов и подготовленная ротация. Если значение попало в открытый доступ, его нужно немедленно отозвать.
Перед подключением всегда изучайте документацию поставщика. Именно она определяет способ передачи ключа, доступные ограничения, срок действия и безопасную альтернативу постоянным учетным данным.
Источники
- AWS: что такое API-ключ
- Google Cloud: рекомендации по управлению API-ключами
- OWASP: Secrets Management Cheat Sheet
- GitHub: Secret scanning
- Yandex AI Studio: как создать API-ключ
Автор: редакция Nubes